Active discussions
乌云历史资料库 · 2015-01-05T01:03:00Z
> 乌云历史资料归档 > > **原始作者:** cssembly > **原始编号:** superkieran-wooyundrops:438 > **原始发布时间:** 2015-01-05 09:03 > **声明:内容仅用于技术研究和个人使用,版权归 wooyun.org。** --- # 0x00 背景 这是发表在Project Zero中的一篇文章,讲述了CVE-2014-9295 ntpd漏洞的发掘与利用 原文链接如下:
乌云历史资料库 · 2015-01-04T06:54:00Z
> 乌云历史资料归档 > > **原始作者:** phith0n > **原始编号:** superkieran-wooyundrops:437 > **原始发布时间:** 2015-01-04 14:54 > **声明:内容仅用于技术研究和个人使用,版权归 wooyun.org。** --- # 0x00 背景 今天看到zone里有同学发帖说了探测支付宝登录状态的帖子:http://zone.wooyun.org/content/17
乌云历史资料库 · 2015-01-04T02:25:00Z
> 乌云历史资料归档 > > **原始作者:** 小飞 > **原始编号:** superkieran-wooyundrops:436 > **原始发布时间:** 2015-01-04 10:25 > **声明:内容仅用于技术研究和个人使用,版权归 wooyun.org。** --- # 0x00 弱类型初探 没有人质疑php的简单强大,它提供了很多特性供开发者使用,其中一个就是弱类型机制。 在弱类型机制下 你能够执行这样的操作 ```
乌云历史资料库 · 2014-12-31T10:49:00Z
> 乌云历史资料归档 > > **原始作者:** winsyk > **原始编号:** superkieran-wooyundrops:435 > **原始发布时间:** 2014-12-31 18:49 > **声明:内容仅用于技术研究和个人使用,版权归 wooyun.org。** --- # 0x00 背景 本文是为了揭示那些被忽视的开发安全问题,主要针对基础设施部署环境基础解决方案包括(内部、外部、云环境)。 # 0x01 攻击面
乌云历史资料库 · 2014-12-30T07:01:00Z
> 乌云历史资料归档 > > **原始作者:** New4 > **原始编号:** superkieran-wooyundrops:434 > **原始发布时间:** 2014-12-30 15:01 > **声明:内容仅用于技术研究和个人使用,版权归 wooyun.org。** --- # 0x00背景 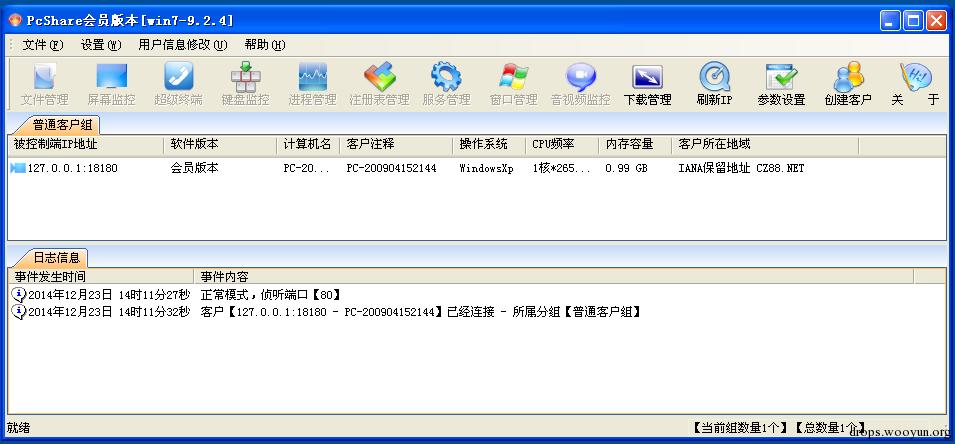 PcShare是一
乌云历史资料库 · 2014-12-29T03:57:00Z
> 乌云历史资料归档 > > **原始作者:** light > **原始编号:** superkieran-wooyundrops:433 > **原始发布时间:** 2014-12-29 11:57 > **声明:内容仅用于技术研究和个人使用,版权归 wooyun.org。** --- # 0x00 背景 本文为《小学生科普系列》的番外篇,本系列面向小学生,纯科普,大牛莫喷~ 教程中所有内容仅供学习研究,请勿用于非法用途,否则...
乌云历史资料库 · 2014-12-26T04:00:00Z
> 乌云历史资料归档 > > **原始作者:** do9gy > **原始编号:** superkieran-wooyundrops:432 > **原始发布时间:** 2014-12-26 12:00 > **声明:内容仅用于技术研究和个人使用,版权归 wooyun.org。** --- # 0x00 字符 jother编码是我最开始想写的内容,原因有两点:1.原理比较简单,不需要太多关于算法的知识。2.比较有趣,是在对javascr
乌云历史资料库 · 2014-12-24T03:31:00Z
> 乌云历史资料归档 > > **原始作者:** ∑-TEAM > **原始编号:** superkieran-wooyundrops:431 > **原始发布时间:** 2014-12-24 11:31 > **声明:内容仅用于技术研究和个人使用,版权归 wooyun.org。** --- # 0x00 背景 研究常见的https攻击方法 Beast crime breach,并针对https的特性提出一些安全部署https的建议。